Trung tâm bảo mật & tin cậy
Bảo mật dữ liệu và kiểm soát quyền chuyển tiền của doanh nghiệp.
Trang trình bày cách FinanOne phân quyền chuyển tiền và bảo vệ dữ liệu tài chính, kèm chứng nhận, cam kết dịch vụ và văn bản pháp lý để doanh nghiệp kiểm chứng.
PCI DSS v4.0.1 Level 2ISO/IEC 27001:2022Lưu trữ tại Việt Nam
Câu hỏi trước khi giao dữ liệu
Theo văn bản hiện hànhPhân quyền đối với tiền
Lệnh chuyển tiền cần xác nhận của người có thẩm quyền.
Chuyển tiền chỉ thực hiện khi người có quyền xác nhận bằng Smart OTP. Doanh nghiệp có thể bật bước duyệt (người lập – người duyệt) trước khi chi.
- AI không tự chuyển tiền. AI chỉ hỗ trợ đọc chứng từ, gợi ý đối chiếu giao dịch và giải đáp câu hỏi về số liệu.
- Người lập không tự phê duyệt. Đề xuất chi phải do một người có thẩm quyền khác phê duyệt.
- Mọi thao tác được ghi nhật ký. Nhật ký chỉ được ghi thêm, không thể sửa hoặc xoá.
- Người lập đề xuất
Nhân viên tạo đề xuất chi.
- Người duyệt quyết định
Khoản từ ngưỡng đã thiết lập được chuyển cho người có thẩm quyền phê duyệt.
- Xác nhận Smart OTP
Lệnh chuyển tiền chỉ được thực hiện sau khi người có quyền xác nhận.
- Lưu nhật ký
Người lập, người duyệt và thời điểm thao tác được lưu để tra cứu.
Dữ liệu thuộc về doanh nghiệp
Doanh nghiệp kiểm soát dữ liệu, FinanOne bảo vệ dữ liệu.
Với dữ liệu doanh nghiệp đưa vào, doanh nghiệp là bên kiểm soát; FinanOne là bên xử lý theo yêu cầu. FinanOne vận hành theo Luật Bảo vệ dữ liệu cá nhân số 91/2025/QH15 và Nghị định 356/2025/NĐ-CP.
Quyền của doanh nghiệp
- Xuất dữ liệu vào bất kỳ thời điểm nào.
- Phân quyền: doanh nghiệp quyết định ai được xem số liệu nào.
- Yêu cầu về dữ liệu cá nhân gửi [email protected]; thời hạn xử lý theo Chính sách bảo mật.
- Khi có sự cố, doanh nghiệp được thông báo theo quy định pháp luật, trong vòng 72 giờ kể từ khi phát hiện đối với dữ liệu tài chính nhạy cảm.
Cách FinanOne bảo vệ dữ liệu
- Tách riêng từng doanh nghiệp: doanh nghiệp khác không thể truy cập dữ liệu của doanh nghiệp.
- Mã hoá kết nối, kể cả giữa các hệ thống nội bộ.
- Không lưu số thẻ, CVV, PIN; chỉ giữ 4 số cuối của thẻ để đối soát.
- Hạ tầng đặt tại Việt Nam, trên trung tâm dữ liệu của CMC.
- Nhân viên Finan chỉ có quyền tối thiểu; mọi thay đổi hệ thống phải qua rà soát và kiểm thử.
Chứng nhận
Chứng nhận PCI DSS và ISO/IEC 27001 kèm bản gốc
Hai chứng nhận dưới đây cấp cho Công ty TNHH Finan. Cần đối chiếu phạm vi chứng nhận với dịch vụ FinanOne do Công ty TNHH Finan Capital phát triển. Mỗi chứng nhận có phạm vi và thời hạn riêng, ghi trên bản chứng nhận; doanh nghiệp có thể xem, tải bản gốc và đối chiếu với đơn vị cấp.
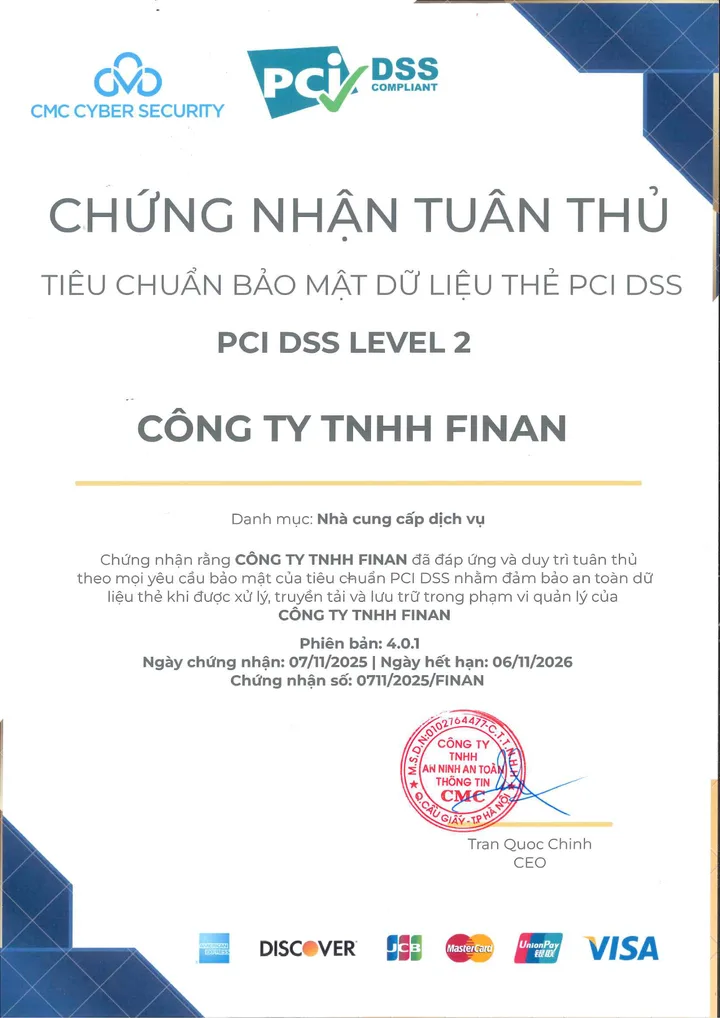
PCI DSS Level 2 — bảo mật dữ liệu thẻ
Đang hiệu lực| Số chứng nhận | 0711/2025/FINAN |
|---|---|
| Tiêu chuẩn | PCI DSS phiên bản 4.0.1 |
| Cấp độ | Level 2 — Service Provider (nhà cung cấp dịch vụ) |
| Phạm vi | Xem chứng nhận |
| Đơn vị đánh giá & cấp | CMC Cyber Security |
| Đơn vị được chứng nhận | Công ty TNHH Finan (Finan Company Limited) |
| Hiệu lực | 07/11/2025 → 06/11/2026 |
Bản tiếng Việt (PDF)Bản tiếng Anh (PDF)
Chứng nhận có thể xác minh với đơn vị cấp — CMC Cyber Security.
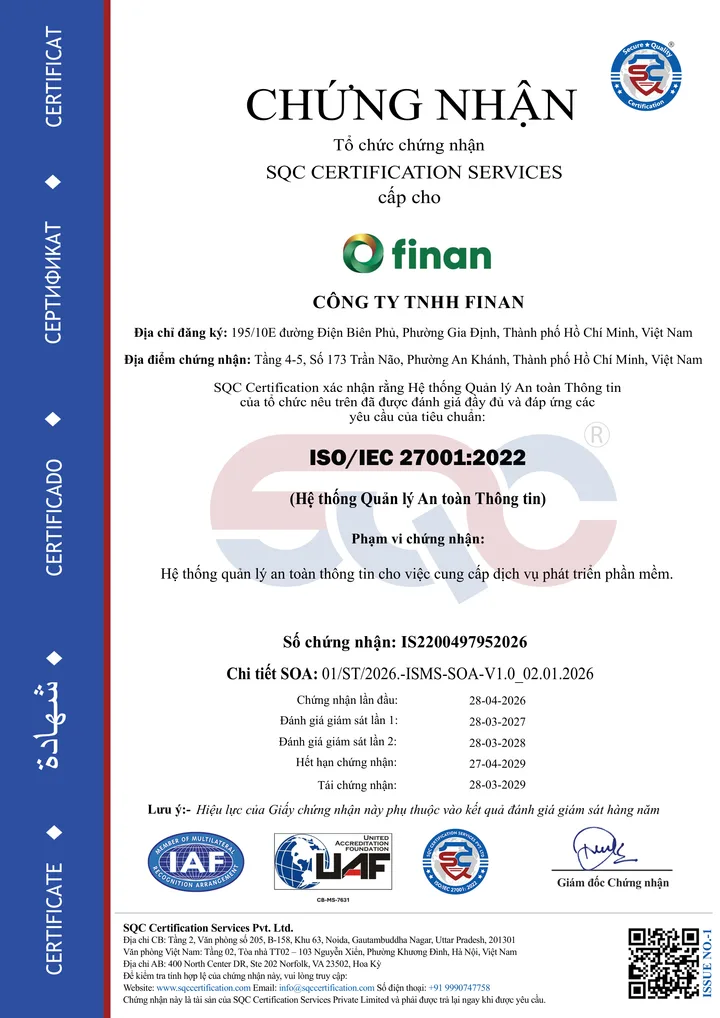
ISO/IEC 27001:2022 — hệ thống quản lý an toàn thông tin
Đang hiệu lực| Số chứng nhận | IS2200497952026 |
|---|---|
| Tiêu chuẩn | ISO/IEC 27001:2022 |
| Phạm vi | Hệ thống quản lý an toàn thông tin cho việc cung cấp dịch vụ phát triển phần mềm |
| Tổ chức chứng nhận | SQC Certification Services (công nhận: UAF) |
| Đơn vị được chứng nhận | Công ty TNHH Finan (Finan Company Limited) |
| Chứng nhận lần đầu | 28/04/2026 |
| Hết hạn | 27/04/2029 (giám sát hằng năm) |
Bản tiếng Việt (PDF)Bản tiếng Anh (PDF)
Kiểm tra hiệu lực chứng nhận tại website của SQC Certification — sqccertification.com.
Cam kết dịch vụ
Dịch vụ sẵn sàng tối thiểu 99,5% thời gian mỗi tháng.
Nếu không đạt mức cam kết, khách hàng được khấu trừ phí vào kỳ thanh toán kế tiếp: 5%, 15% hoặc tối đa 30% phí tháng đó, tuỳ mức khả dụng thực tế và điều kiện trong cam kết dịch vụ.
Cam kết theo SLA
Phiên bản 1.0- Mức cao4 giờ làm việcLỗi ảnh hưởng nghiệp vụ chính
- Mức trung bình1 ngày làm việcLỗi cục bộ, có giải pháp tạm thời
- Mức thấp2 ngày làm việcCâu hỏi, đề nghị
Thời gian phản hồi tối đa theo mức ưu tiên. Kênh hỗ trợ: trong ứng dụng hoặc [email protected], trong giờ làm việc đã công bố.
Văn bản pháp lý
Văn bản pháp lý đầy đủ
Khi có khác biệt, văn bản pháp lý đã có hiệu lực được ưu tiên so với phần tóm tắt trên trang này.
Chính sách bảo mật
Cách xử lý dữ liệu, quyền của doanh nghiệp, thời hạn lưu trữ.
Điều khoản sử dụng
Quyền và nghĩa vụ của các bên, tính năng AI, chấm dứt dịch vụ.
Cam kết dịch vụ (SLA)
Mức khả dụng, thời gian phản hồi, sao lưu và khôi phục.
Chính sách hoàn tiền & huỷ
Trường hợp được hoàn phí, xuất và xoá dữ liệu sau khi huỷ.
Tiếp nhận và giải quyết khiếu nại
Kênh gửi và quy trình xử lý khiếu nại.
Quy định sử dụng
Quy tắc khi sử dụng dịch vụ FinanOne.
Quyền riêng tư với Claude
Dữ liệu gửi đi và được lưu khi kết nối FinanOne với Claude.
Báo lỗ hổng bảo mật
Gửi [email protected], tiêu đề bắt đầu bằng [Bảo mật].
Câu hỏi thường gặp
Câu hỏi thường gặp về dữ liệu và AI
FinanOne có dùng dữ liệu của tôi để huấn luyện AI không?
FinanOne không sử dụng dữ liệu cá nhân của doanh nghiệp để huấn luyện mô hình AI dùng chung khi chưa có sự đồng ý. Dịch vụ AI là một trong các bên xử lý phụ, có cam kết bảo vệ dữ liệu bằng văn bản.
Kết quả AI đưa ra có cần người rà soát không?
Có. Kết quả do AI tạo ra mang tính hỗ trợ và tham khảo, cần được rà soát trước khi dùng cho kế toán, thuế hoặc quyết định kinh doanh. Đối với quyết định tự động có ảnh hưởng đáng kể, doanh nghiệp có quyền yêu cầu con người xem xét lại.
Khi ngừng sử dụng FinanOne, dữ liệu của tôi được xử lý thế nào?
Sau khi dịch vụ chấm dứt, doanh nghiệp có thể xuất dữ liệu của mình trong vòng 30 ngày; dữ liệu được xoá trong vòng 90 ngày kể từ đó. Doanh nghiệp cũng có thể yêu cầu xoá tài khoản ngay trong ứng dụng.
Doanh nghiệp có thể ký thoả thuận xử lý dữ liệu riêng không?
Có. Thoả thuận xử lý dữ liệu ghi rõ doanh nghiệp là bên kiểm soát và FinanOne là bên xử lý theo yêu cầu. Liên hệ đội ngũ FinanOne để nhận bản thoả thuận.
Khi kết nối với Claude, dữ liệu nào được gửi đi?
Chỉ phần dữ liệu cần thiết để trả lời câu hỏi được gửi đi. Mật khẩu, mã OTP và mã QR đăng nhập ngân hàng không bao giờ được gửi tới Claude. Chi tiết tại trang Quyền riêng tư với Claude.
Tài liệu tuân thủ
Yêu cầu tài liệu tuân thủ và thoả thuận xử lý dữ liệu.
Đội ngũ FinanOne cung cấp tài liệu tuân thủ và thoả thuận xử lý dữ liệu theo yêu cầu của doanh nghiệp.